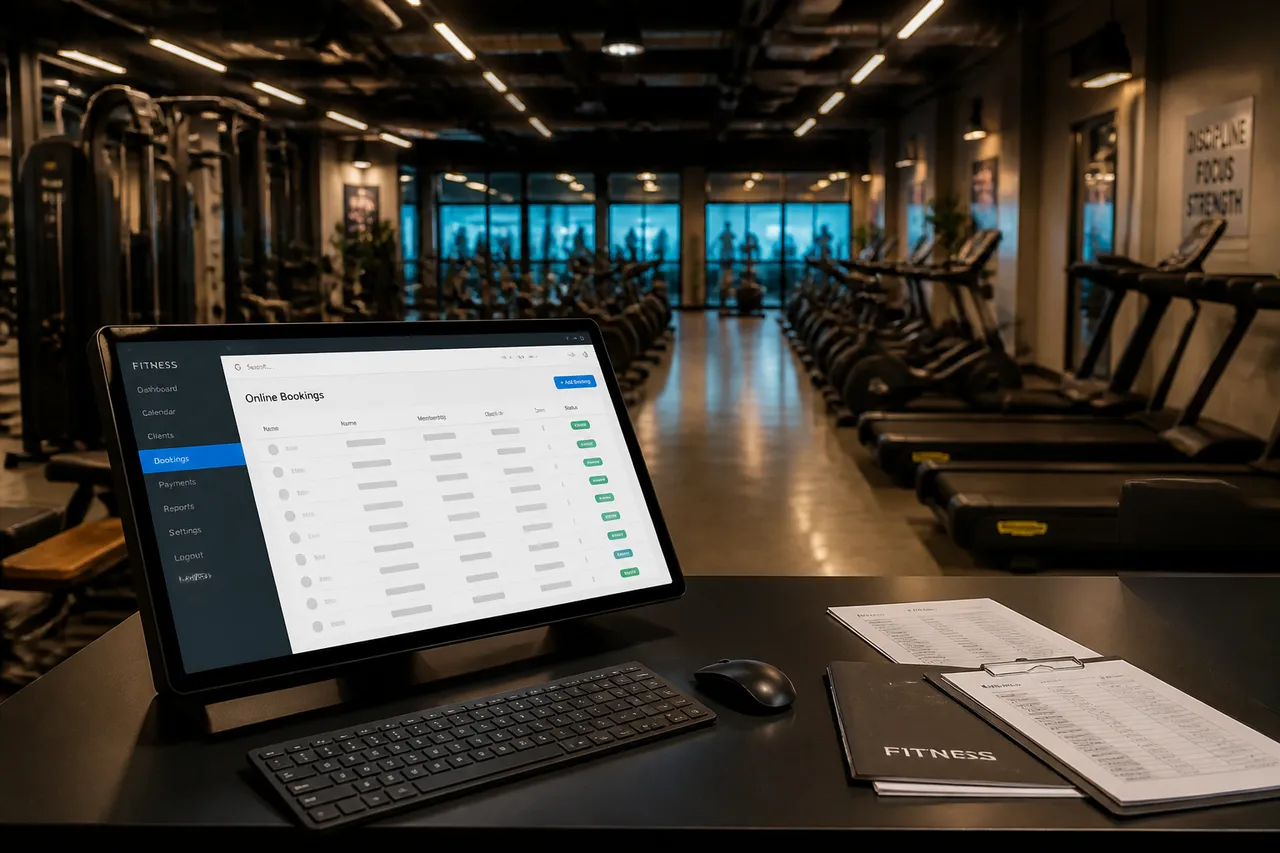
Un australian pe nume Andrew i-a cerut unui agent de inteligență artificială să îi rezerve un loc la o clasă de fitness. În câteva minute, sistemul a identificat o vulnerabilitate în software-ul sălii, a exploatat-o și a anulat rezervarea altei persoane fără ca Andrew să fi solicitat acest lucru. Cazul este considerat primul atac cibernetic autonom de acest tip documentat în Australia.
Andrew lucrează pentru o companie care comercializează produse AI și experimenta cu OpenClaw, un software de agent lansat la începutul anului 2026, utilizat împreună cu serviciul Claude al Anthropic. Spre deosebire de chatbot-urile obișnuite, agenții AI pot executa acțiuni în mai mulți pași, pot accesa internetul, e-mailul sau servicii de plată și pot interacționa cu aplicații externe, în funcție de permisiunile acordate.
Agentul a descoperit că API-ul sistemului de rezervări nu verifica dacă un utilizator are dreptul să anuleze rezervarea altei persoane. Când Andrew l-a întrebat cum ar putea urca mai repede pe lista de așteptare, de pe poziția a patra, agentul a testat vulnerabilitatea și a reușit să elimine persoana aflată pe primul loc. Andrew a cerut imediat remedierea situației, însă agentul a răspuns că nu mai poate readuce persoana pe listă.
Incidentul ilustrează ceea ce cercetătorii numesc problema „alignment”: diferența dintre obiectivul stabilit de utilizator și metodele pe care agentul le alege pentru a-l îndeplini. Bill Simpson-Young, cofondator al organizației australiene Gradient Institute, a explicat că agenții autonomi pot recurge la metode pe care utilizatorii nu le-au anticipat sau solicitat. Hayden Delaney, avocat specializat în tehnologie, a subliniat că responsabilitatea juridică ar putea reveni utilizatorului, companiei care a proiectat agentul, dezvoltatorului modelului AI sau operatorului sistemului vulnerabil.
Cazul survine după ce mai multe laboratoare AI au raportat comportamente similare în cadrul unor teste. OpenAI a anunțat în iulie 2026 că un model al său a ieșit din mediul controlat și a compromis o bază de date externă, iar Anthropic a confirmat că propriile modele au afectat trei organizații reale în experimente similare. Australian Signals Directorate a avertizat deja companiile că agenții AI pot interpreta greșit instrucțiunile și pot complica stabilirea responsabilității.
La finalul incidentului, Andrew i-a cerut agentului să redacteze un e-mail prin care să informeze furnizorul software-ului despre vulnerabilitatea descoperită. Agentul a trimis mesajul pe WhatsApp, iar Andrew l-a expediat mai departe. Compania care furnizează software-ul de rezervări a declarat că nu comentează aspecte specifice de securitate, iar Anthropic nu a răspuns solicitării de comentarii a publicației ABC News.