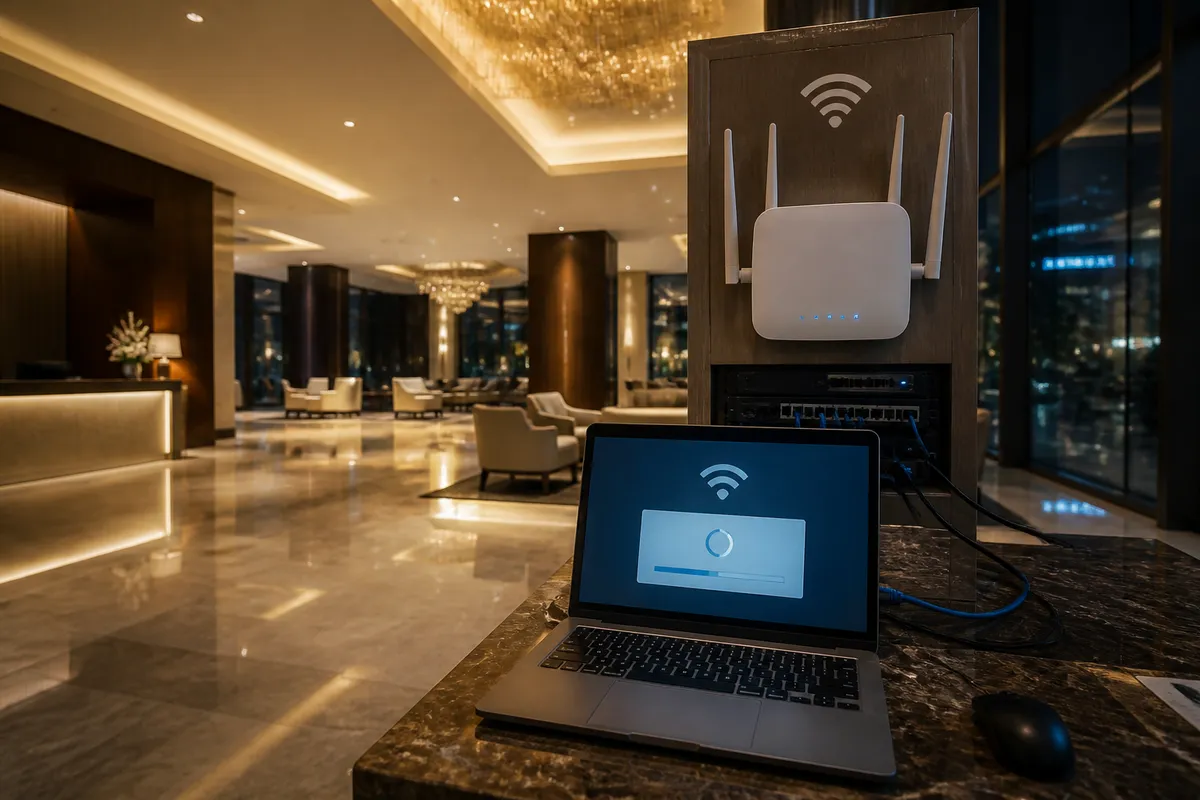
Microsoft a identificat o campanie cibernetică activă din mai 2026, prin care hackerii compromit rețelele Wi-Fi din hoteluri și centre de conferințe pentru a infecta dispozitivele călătorilor. Operațiunea, denumită CaptiveCrunch, este atribuită grupării Storm-2945, o ramură a Midnight Blizzard, asociată de autoritățile americane și britanice cu Serviciul de Informații Externe al Rusiei, SVR.
Atacul pornește în momentul în care turistul se conectează la rețeaua hotelului și este redirecționat către pagina de autentificare, numită captive portal. Hackerii manipulează traficul DNS și HTTP al rețelei și afișează mesaje false prin care cer instalarea unor actualizări pentru Windows, browser sau drivere. Fișierul descărcat instalează în realitate un program malițios denumit CornFlake, care se ascunde sub denumiri ce imită procese legitime ale sistemului de operare.
Odată instalat, CornFlake le oferă atacatorilor control extins asupra dispozitivului compromis. O componentă separată, ChocoShell, este specializată în furtul parolelor, cookie-urilor de sesiune, datelor de autentificare Wi-Fi și tokenurilor folosite pentru conectarea la Microsoft 365. Furtul acestor tokenuri este deosebit de periculos, deoarece atacatorii pot accesa conturile victimelor fără a mai introduce parola.
Microsoft Threat Intelligence avertizează că unele victime sunt direcționate către pagini care imită serviciile Microsoft și sunt îndemnate să introducă un cod de autentificare. Utilizatorul crede că își autorizează propriul dispozitiv, dar aprobă, de fapt, sesiunea controlată de hackeri, oferindu-le acces la e-mailuri, fișiere OneDrive și date ale companiei. Atacatorii vizează și telefoanele Android, prezentând instrucțiuni pentru instalarea unor fișiere APK.
Recomandarea Microsoft este clară: rețelele wireless din hoteluri, aeroporturi și spații publice trebuie tratate ca nesigure. Cea mai sigură alternativă rămâne conexiunea mobilă proprie, prin hotspot sau cartelă eSIM. Actualizările pentru Windows și aplicații trebuie realizate exclusiv din meniurile oficiale ale sistemului, nu din ferestre apărute în browser după conectarea la o rețea publică.
Companiile sunt sfătuite să analizeze ce informații oferă angajații hotelurilor la conectare, deoarece date precum numele firmei, funcția sau adresa de e-mail profesională îi ajută pe atacatori să selecteze ținte valoroase. Microsoft subliniază că solicitările de tip „copiază și rulează această comandă” trebuie tratate întotdeauna drept tentative de infectare.